

 Yeliz Akmaca
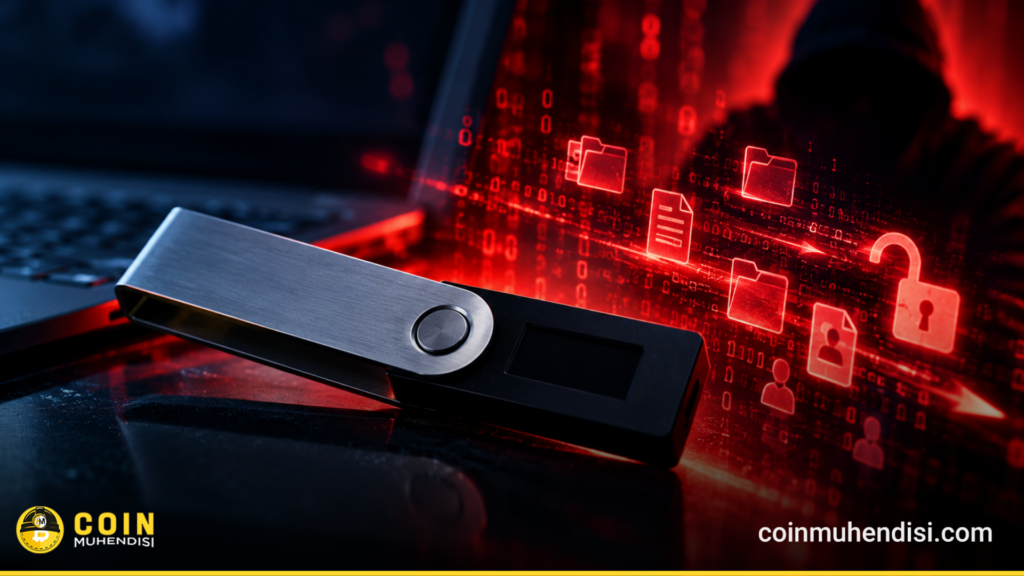
Keystone veri sızıntısı, donanım cüzdanı güvenliğinin yalnızca özel anahtarları korumaktan ibaret olmadığını gösterdi. Şirket, müşterilerin adlarının, iletişim bilgilerinin, teslimat adreslerinin ve sipariş ayrıntılarının üçüncü tarafın eline geçtiğini doğruladı. Kurtarma kelimeleri etkilenmedi. Ancak sızan bilgiler, dolandırıcılara daha inandırıcı saldırılar düzenleme fırsatı verebilir.
Keystone Veri Sızıntısında Hangi Bilgiler Açığa Çıktı?
Keystone, resmi internet sitesine 20 Ekim’de yetkisiz erişim tespit etti. Şirket, Shopify API hareketlerini incelemesinin ardından 23 Ekim’de müşteri gönderim bilgilerinin ele geçirildiğini doğruladı.
Açıklamaya göre sızdırılan bilgiler şunları kapsıyor:
-
Müşterilerin adları ve iletişim bilgileri
-
Teslimat adresleri
-
Sipariş ayrıntıları, satın alınan ürünler ve fiyatlar
Keystone, ödeme kartı ve banka bilgilerinin, cüzdan parolalarının, özel anahtarların ve kurtarma kelimelerinin etkilenmediğini belirtti. Şirket, erişimi engellediğini ve tespit edilen güvenlik açığını giderdiğini açıkladı. Soruşturma sürüyor; etkilenen müşterilere de doğrudan bildirim gönderiliyor.
Keystone’un açıklamasındaki özür dikkat çekiciydi: “Bu bilgileri bize emanet ettiniz. Onları güvende tutamadığımız için üzgünüz.”
Şirket, ayrıntılı bir rapor yayımlayacağını da duyurdu. Ancak açıklamada, veri sızıntısından kaç müşterinin etkilendiğine ilişkin toplam sayı paylaşılmadı.
Özel Anahtarlar Etkilenmedi, Peki Tehlike Nerede?
Özel anahtarların ve kurtarma kelimelerinin sızmamış olması önemli. Keystone, cüzdan güvenliğini doğrudan etkileyen bu bilgilerin olaydan etkilenmediğini açıkladı. Ancak müşterilerin adları, adresleri ve sipariş ayrıntıları başka bir risk yarattı: Dolandırıcılar artık daha inandırıcı mesajlarla kullanıcıları hedef alabilir.
Örneğin kendisini Keystone destek ekibinden biri gibi tanıtıp siparişte sorun çıktığını öne sürebilirler. Adres düzeltme, para iadesi veya yeni cihaz teklif edebilirler. Şirket; telefon, SMS, e-posta ya da mektupla gelen bu tür tekliflere karşı kullanıcıları uyardı. Bir kişinin sipariş ayrıntılarını bilmesi, onun gerçekten Keystone adına hareket ettiğini kanıtlamaz.
Veri sızıntısı, kripto varlıkların çalındığı anlamına gelmiyor. Asıl risk, ele geçirilen kişisel bilgilerin kimlik avı ve sosyal mühendislik saldırılarını daha inandırıcı hale getirmesi.
Ledger ve Trezor Olayları Aynı Güvenlik Açığına mı İşaret Ediyor?
Keystone’un yaşadığı olay, donanım cüzdanı sektöründeki diğer güvenlik sorunlarından farklı bir noktada duruyor. Yine de üç olay birlikte ele alındığında önemli bir ortak sorun görülüyor: Güvenlik yalnızca cihazın kendi teknolojisiyle sınırlı değil.
Trezor, Ağustos 2026’da lojistik sağlayıcısı ShipMonk’ta yaşanan veri ihlalini duyurdu. Şirketin eylül ayında güncellediği açıklamaya göre olay, toplam 80.689 müşteriyi etkiledi. İsimler, e-posta adresleri, telefon numaraları ve teslimat adresleri gibi bilgiler açığa çıktı. Trezor, ihlalin kendi sistemlerinde değil, üçüncü tarafın altyapısında meydana geldiğini bildirdi.
Ledger tarafındaki olay ise daha farklı ve doğrudan cihaz güvenliğine uzanan bir saldırıydı. Şirket, Güneydoğu Asya’daki CryptoBilis adlı satıcı üzerinden dağıtılan bazı cihazlarda gizli donanım bileşenleri tespit etti. Bu bileşenlerin kurulum sırasında ekranda görüntülenen 24 kelimelik kurtarma ifadesini okuyup LTE üzerinden iletebildiği açıklandı. Ledger, kendi çipinin, işletim sisteminin ve sunucularının ele geçirilmediğini; saldırının dağıtım kanalında gerçekleştiğini belirtti.
Keystone’da ise açıklanan sorun, internet sitesine yetkisiz erişim ve müşteri verilerinin alınmasıydı. Yani olayların teknik nedenleri aynı değil: Birinde müşteri bilgileri, diğerinde lojistik sağlayıcısındaki veriler, bir başkasında ise kurcalanmış fiziksel cihazlar söz konusu.
Bu ayrım önemli. Çünkü donanım cüzdanı satın almak, bütün güvenlik risklerini ortadan kaldırmıyor. Şirketin internet sitesi, alışveriş altyapısı, lojistik ortağı ve ürünü satan bayi de güven zincirinin parçaları. Kullanıcının varlıklarını koruyan teknoloji sağlam olsa bile, o kullanıcıyı hedef alan kişisel veriler başka bir kapı açabilir. Keystone olayının asıl uyarısı da burada.
Bu içerik genel piyasa verilerine dayanır ve yatırım tavsiyesi değildir. Kendi araştırmanızı yapmanızı öneririz.
Son Dakika kripto para haberleri için hemen tıkla.
Konu ile ilgili yorumlarınızı bize yazabilirsiniz. Ayrıca, bu tarz bilgilendirici içeriklerin devamının gelmesini isterseniz, bizleri Telegram, Youtube ve Twitter kanallarımızdan takip edebilirsiniz.