

 Emre Yumlu
Binance saldırısı hakkında yürütülen ilk inceleme, olayın arkasında bir DevOps mühendisinin ele geçirilmiş dizüstü bilgisayarının bulunabileceğine işaret ediyor. Dünyanın en büyük kripto borsalarından biri olan Binance, saldırganların bu cihaz üzerinden şirketin iç sistemlerine erişmiş ve yetkisiz para çekme işlemleri gerçekleştirmiş olabileceğini açıkladı. Borsa, şu ana kadar cüzdanların özel anahtarlarının sızdırıldığına dair bir kanıt bulamadığını ancak soruşturmanın sürdüğünü belirtti.
Binance’in açıklaması, saldırının doğrudan özel anahtar hırsızlığından ziyade işlem imzalama altyapısının kötüye kullanılmasıyla gerçekleşmiş olabileceği ihtimalini güçlendirdi. Blok zinciri güvenliği alanında çalışan Blockaid’in ilk değerlendirmesi de benzer bir senaryoya işaret ediyor.
Saldırganlar Binance İç Sistemlerine Nasıl Ulaştı?
Binance’in ilk bulgularına göre saldırganlar, DevOps mühendisine ait ele geçirilmiş bir dizüstü bilgisayarı kullanarak bir servis konteynerine erişmiş olabilir. Bu erişim sayesinde yetkisiz para çekme işlemleri sisteme gönderilmiş olabilir. Şirket, cüzdan özel anahtarlarının açığa çıktığını gösteren bir bulguya ulaşmadığını özellikle vurguladı.
Blockaid CEO’su Ben-Natan da Cointelegraph’a yaptığı değerlendirmede olayın bir tür imzalama altyapısı ihlali olabileceğini söyledi. Ona göre saldırganlar, özel anahtarı ele geçirmek yerine imzalama sistemini kandırarak kötü niyetli işlemlerin onaylanmasını sağlamış olabilir.
Bu yöntem, kripto güvenliği açısından önemli bir ayrım taşıyor. Çünkü özel anahtarın çalınması ile anahtarı kullanan sistemin manipüle edilmesi aynı güvenlik sorununu ifade etmiyor. Ben-Natan, değerlendirmesini Blockaid’in benzer saldırılardan edindiği deneyime ve zincir üzerindeki işlem hareketlerine dayandırdı.
Binance 6,3 Milyar Dolarlık Etkiyi Nasıl Karşılayacak?
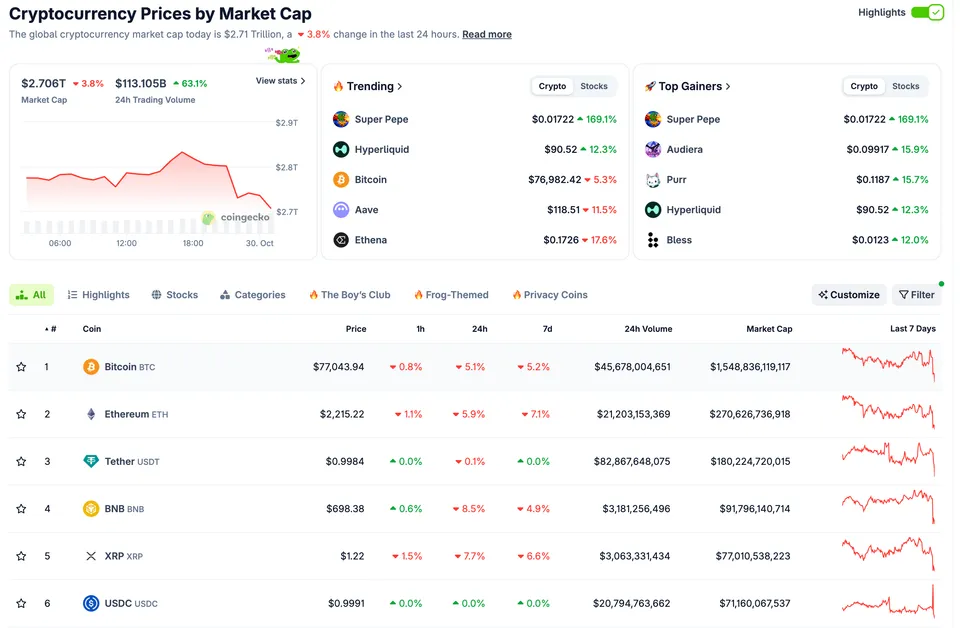
Binance, saldırının toplam maliyetine ilişkin tahminini yaklaşık 6,3 milyar dolar olarak açıkladı. Şirket ayrıca blok zinciri ekosistemindeki iş ortaklarıyla birlikte çalışarak etkilenen varlıkların yaklaşık 3 milyar dolarlık bölümünü zincir üzerinde dondurmayı başardı.
Borsa, kullanıcıların zararlarını kendi kaynakları ve Kullanıcılar İçin Güvenli Varlık Fonu (SAFU) aracılığıyla karşılayacağını duyurdu. Ayrıca kullanıcı varlıklarının güvende olduğunu belirterek güncellenmiş Rezerv Kanıtı raporu yayımlama sözü verdi.
Güvenlik kontrolleri sırasında para yatırma ve çekme işlemlerini geçici olarak durduran Binance, etkilenen adresin yetkilendirmesini de iptal etti. Şirket, çalınan varlıkların izini sürmek ve mümkün olanları geri almak için kolluk kuvvetleriyle ve blok zinciri analiz şirketleriyle çalışıyor.
Binance, soruşturma tamamlanıp bulgular doğrulandıktan sonra olayın teknik ayrıntılarını içeren kapsamlı bir rapor yayımlayacağını açıkladı.
EIP-7702 İşlemleri Saldırının Nasıl Gerçekleştiğini Gösteriyor?
Blockaid’in zincir üzerindeki analizine göre saldırgan, Binance 14’ü hedef alan tek bir işlemde 50 farklı EIP-7702 yetkilendirmesini bir araya getirdi. Bu yetkilendirmelerden birinin hesabın ihtiyaç duyduğu nonce değeriyle eşleştiği ve bu sayede kabul edildiği bildirildi.
EIP-7702, hesapların işlem yürütme yetkisini akıllı sözleşme koduna devretmesine olanak tanıyor. Blockaid’e göre saldırıya uğrayan hesap, doğrulanmamış bir varlık süpürme sözleşmesine yönlendirildi. Bu sözleşme, belirlenmiş bir operatörün token ve Ether varlıklarını hesaptan çekebilmesini sağlıyordu.
Ben-Natan, saldırının birden fazla cihazın ele geçirilmesini ve saldırganların borsa ağı içinde ilerlemesini içermiş olabileceğini de belirtti. Arkham CEO’su Miguel Morel ise Binance’in son açıklamasından önce yaptığı değerlendirmede, eldeki bilgilerin saldırının çalınmış anahtarlardan mı yoksa altyapı ihlalinden mi kaynaklandığını belirlemek için yetersiz olduğunu söylemişti. Morel, o aşamada saldırının hâlâ devam ediyor olabileceğine dikkat çekmişti.
Bybit Saldırısıyla Benzerlik Var, Kuzey Kore İddiası Kesin Değil
Blockaid CEO’su Ben-Natan, Binance olayının Şubat 2025’te Bybit’i hedef alan saldırıyla çok büyük benzerlik taşıdığını ifade etti. Bybit’in yayımladığı adli inceleme raporuna göre saldırganlar, Safe geliştiricilerinden birinin kimlik bilgilerini ele geçirmiş, cüzdan sağlayıcısının altyapısına erişmiş ve imza yetkililerini kötü niyetli bir işlemi onaylamaları için kandırmıştı.
Ben-Natan ayrıca Binance saldırısındaki hazırlıkların Kuzey Kore bağlantılı operasyonları andırdığını söyledi. Blockaid’in bu tür saldırılara ilişkin deneyimi ve zincir üzerindeki gelişmiş hazırlıklar, bu ihtimali gündeme getirdi. Ancak saldırının Kuzey Kore tarafından gerçekleştirildiği henüz doğrulanmadı.
Binance de saldırganların kimliğini açıklamadı. Şirket, faillerin tespiti için kolluk kuvvetleriyle çalışmayı sürdürüyor.
Bu içerik kesinlikle yatırım tavsiyesi niteliği taşımamaktadır. Piyasalar yüksek risk içermektedir ve yatırım kararlarınızı almadan önce kendi araştırmanızı yapmanız önemlidir.
Son Dakika kripto para haberleri için hemen tıkla.
Konu ile ilgili yorumlarınızı bize yazabilirsiniz. Ayrıca, bu tarz bilgilendirici içeriklerin devamının gelmesini isterseniz, bizleri Telegram, Youtube ve Twitter kanallarımızdan takip edebilirsiniz.
İlk bulgular ile kesinleşmiş teknik raporun ayrılması faydalı olmuş. İnceleme tamamlandığında doğrulanan nedenleri ve ilk değerlendirmelerde değişen noktaları tarihli bir güncellemeyle görmek, olayın gelişimini anlamayı kolaylaştırır.